需要保护重要业务记录的小型团队
适合需要依靠文档、电子邮件、联系人、发票、演示文稿或客户信息维持日常运营的机构,以应对笔记本电脑故障、失窃或勒索软件攻击。英国国家网络安全中心的指导建议定期保留备份副本,并测试数据恢复能力。


选择备份方案时,应重点考虑需要恢复的数据、数据必须恢复的速度,以及设备丢失或遭到攻击时攻击者是否能够接触到备份。对于许多小型机构而言,将云端副本与单独存放的离线副本结合起来,可以提供两条恢复路径。但无论采用哪种方案,都需要做好访问保护、安全存储,并定期测试恢复流程。
适合需要依靠文档、电子邮件、联系人、发票、演示文稿或客户信息维持日常运营的机构,以应对笔记本电脑故障、失窃或勒索软件攻击。英国国家网络安全中心的指导建议定期保留备份副本,并测试数据恢复能力。
适合需要将备份设备带离主要办公地点或在异地存放的团队。此类团队需要考虑加密、PIN 码或密钥管理、设备保管,以及哪些人员获授权恢复数据。英国信息专员办公室建议,在存储或传输个人信息时使用加密。
适合已经使用在线存储或云备份,同时希望保留独立副本的机构,以防遭到入侵的账户、客户端设备或误删操作影响唯一可恢复的数据。
先确定必须恢复的信息,以及机构能够承受的业务中断程度;然后检查所选副本是否实现隔离、保护和定期测试。
| 重点 | 检查内容 | 您的需求 |
|---|---|---|
| 可恢复性 | 为重要文档、联系人、电子邮件和发票制定备份计划。使用实际恢复所需的设备、软件和凭据,测试完整恢复流程。 | 我需要确认,维持机构运转所需的文件确实能够恢复,而不仅仅是被复制下来。英国国家网络安全中心建议定期保留备份副本并测试恢复。 |
| 隔离性 | 在不进行备份或恢复时断开本地介质。将其安全地存放在远离主设备的位置;如适用,对可能造成破坏的云端操作使用独立凭据和多重身份验证。 | 我希望恢复副本不会被受感染的电脑或遭入侵的通用管理员账户持续访问。 |
| 数据保护 | 检查加密、PIN 码或密码保管、物理访问权限和授权用户控制。在选择小型可移动介质前,根据实际备份数据集确认容量是否足够。 | 当便携式副本包含个人或机密数据时,即使设备丢失、被带离办公地点或由其他获授权人员接触,我也需要确保相关控制措施依然切实可行。 |
| 云端控制 | 检查早期版本恢复、保留策略、删除保护、多重身份验证、授权客户端限制和告警功能。对于个人数据,还应查看数据处理者条款及相关国际传输安排。 | 我需要远程或自动恢复能力,同时不能想当然地认为普通云账户能够防止数据被删除、覆盖或遭到未授权访问。 |
病毒或勒索软件感染可能影响与受感染电脑相连的存储设备,导致需要恢复时无法使用备份。
制定并记录“备份后断开连接”的操作流程,安全存放设备;在实际可行的情况下,确保不止一名获授权人员能够管理这一流程。
备份可能不完整、损坏、无法访问,或恢复速度无法满足机构的运营需求。
确定重要系统和数据,然后定期进行恢复测试。测试时使用真实恢复所需的同一设备、凭据和备份软件。
加密可以防止未授权访问,但密码、PIN 码或密钥管理不善,也可能阻碍获授权人员恢复数据。Western Digital 表示,忘记密码可能需要擦除受支持的硬盘;Kingston 表示,IronKey Keypad 200 系列连续多次输入错误的管理员 PIN 码后,可能会对数据执行加密擦除。
指定获授权的保管人员,记录安全的恢复访问流程;人员职责变更后及时检查权限,并测试恢复流程,避免依赖某一名无法联系的人员。
一旦失去恢复访问权限,备份可能无法使用。
如果攻击者获得足够的账户或客户端访问权限,备份可能被删除、修改或覆盖。英国国家网络安全中心指出,云端和本地备份默认都无法抵御勒索软件。
订阅服务前,请检查早期版本恢复、保留策略、删除控制、特权操作告警、多重身份验证、授权客户端限制,以及适用的数据处理者条款和国际传输安排。
适合经常创建或恢复较大本地备份的机构,尤其适用于需要小巧便携硬盘的场景。
适合存储较小容量便携式离线副本的硬件加密 USB 方案,支持通过 PIN 码控制访问。
适合愿意采用受支持的密码保护流程,并使用直连式外置硬盘的机构。
Joybuy 精选存储设备适合创建单独存放的离线备份副本,包含便携式 SSD 和加密可移动存储设备。
 暂无图片
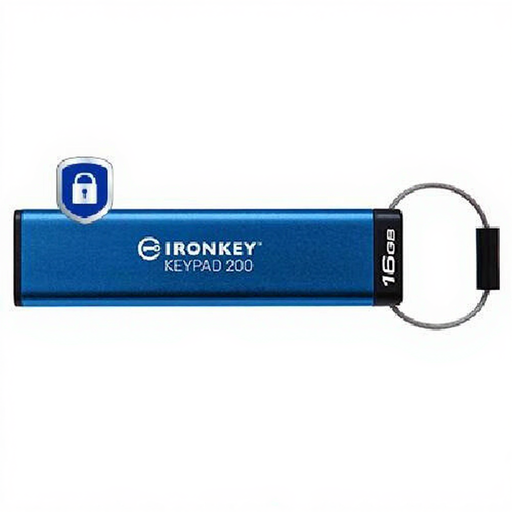
适合存储敏感记录的紧凑型离线副本,采用 PIN 码控制访问,并可在物理层面断开连接;前提是其容量能够满足备份需求。
商品信息显示,该设备容量为 16GB,采用 XTS-AES-256 硬件加密,配备集成式键盘,支持管理员和用户 PIN 码以及只读模式。请确认 16GB 是否足以覆盖备份数据集,并在将其作为唯一副本依赖前,核实具体设备的验证状态和 PIN 码恢复流程。
 暂无图片
容量为 1TB 的本地副本存储方案,适合能够执行手动备份、断开连接和安全存储流程的团队。
商品信息显示,该设备支持 USB 3.2 Gen 2,容量为 1TB,宣称读取速度最高可达 1,050 MB/s、写入速度最高可达 1,000 MB/s,具备 IP65 防护等级,并宣称可承受最高 3 米跌落。部署前,请检查支持的备份软件、操作系统、密码保护设置,并进行真实恢复测试。
 暂无图片
适合重要文件超出小型便携介质容量的机构,用作容量更大的本地恢复副本。
商品信息显示,该设备容量为 2TB,读取速度最高可达 800 MB/s,兼容 USB 设备,并宣称具备最高 2 米跌落防护能力。商品未标明具备加密或访问控制功能,因此对于个人数据,请单独评估加密需求,并测试计划采用的恢复流程。
 暂无图片
适用于 USB-C 系统的便携式本地副本方案。机构需要先确认所有用于备份和恢复的电脑均兼容该设备。
商品信息显示,该设备容量为 1TB,支持 USB 3.2 Gen 2×2,宣称读取速度最高可达 2,000 MB/s、写入速度最高可达 1,800 MB/s,并具备标称的抗冲击和抗振动能力。商品未标明具备加密或 PIN 码/密码控制功能,使用后必须断开连接并安全存放。
 暂无图片
容量为 1TB 的便携式副本存储设备,适合在 PC、Mac 以及 USB-A 或 USB-C 接口之间执行手动备份流程。
商品信息显示,该设备支持 USB 3.2 Gen 2,宣称读取速度最高可达 1,050 MB/s、写入速度最高可达 1,000 MB/s,兼容 PC 和 Mac,随附 USB-A 和 USB-C 数据线,并配备 Lexar DataShield AES-256 加密软件。将其用于重要记录前,请核实具体加密方式、支持的操作系统、密码恢复方式和数据恢复流程。
只有在不进行备份或恢复时断开硬盘与电脑的连接,并将其安全存放,才能算作离线备份。英国国家网络安全中心警告称,病毒可能影响与受感染电脑相连的设备,因此,始终连接在电脑上的硬盘不应被视为独立的离线副本。
应根据机构能够承受重新创建的工作量来制定备份计划,然后定期测试恢复能力。英国国家网络安全中心面向小型企业的指导建议,每日或每周备份重要信息,并确认备份有效且能够恢复信息。
英国 GDPR 要求采取适当的技术和组织安全措施。英国信息专员办公室指出,根据处理活动的性质和风险,加密可以作为适当措施的一种示例。对于包含个人信息的备份,应通过记录在案的风险评估决定是否加密,并持续管理凭据和授权访问权限。
如果服务商作为数据处理者提供服务,数据控制者需要签订书面合同或其他法律文件,其中必须包含英国 GDPR 要求的数据处理条款。如果机构发起将个人信息传输到英国境外的受限传输,则必须识别该传输,并使用适用的传输机制,例如英国充分性法规、适当保障措施或适用例外。
不能自动替代。英国国家网络安全中心指导指出,云端和本地备份默认都无法抵御勒索软件。因此,应评估早期版本恢复、删除保护、账户访问和备份客户端控制;如果攻击影响了云端身份或客户端,离线副本仍然是一条独立的恢复路径。